


Nový zákon o kybernetické bezpečnosti: účinný od 1. listopadu 2025
21. říjen 2025Kybernetická bezpečnost se stává jedním z největších témat současnosti. Online hrozby sílí a digitalizace proniká do všech oblastí našeho života i byznysu. Evropská směrnice NIS2 a nový český zákon o kybernetické bezpečnosti přinášejí zásadní změny, které se dotknou tisíců organizací v České republice.
 Nový zákon o kybernetické bezpečnosti: účinný od 1. listopadu 2025
Zatímco dosavadní regulace platila jen pro několik stovek subjektů, nová legislativa zasáhne až 9 000 firem napříč 15 odvětvími. Zákon nabývá účinnosti 1. listopadu 2025 a firmy mají k dispozici ještě roční přechodné období na zavedení povinných opatření. 📄
Proč vznikl nový zákon? 📜
Hlavním důvodem je povinnost České republiky implementovat do právního řádu evropskou směrnici NIS2, která reaguje na rostoucí kybernetické hrozby.
Cílem je sjednotit minimální standardy kybernetické bezpečnosti napříč EU a ochránit kritická odvětví, jejich služby i občany.
Nový zákon navazuje na stávající legislativu z roku 2014, ale jeho rozsah je výrazně širší. Počítá nejen s více odvětvími, ale i s přísnějšími požadavky a vyšší odpovědností managementu firem.
Koho se zákon týká? 🏢
Nový zákon o kybernetické bezpečnosti se vztahuje především na poskytovatele regulovaných služeb v určených odvětvích:
1) Regulovaná odvětví: Zákon se vztahuje na organizace, které poskytují alespoň jednu z tzv. regulovaných služeb v některém z klíčových odvětví. Tato odvětví zahrnují:
- Veřejná správa a výkon veřejné moci
- Energetika
- Výrobní průmysl
- Potravinářský průmysl
- Chemický průmysl
- Vodní hospodářství
- Odpadové hospodářství
- Doprava
- Digitální infrastruktura a služby
- Finanční trh
- Zdravotnictví
- Věda, výzkum a vzdělávání
- Poštovní a kurýrní služby
- Obranný průmysl
- Vesmírný průmysl
- Pro občany a malé podniky (které nesplňují podmínky významnosti) regulace nové povinnosti nestanovuje.
2) Velikost organizace: Pokud organizace do takového odvětví spadá, musí zároveň splnit alespoň jednu z následujících podmínek:
- zaměstnává 50 a více zaměstnanců, nebo
- má roční obrat či bilanční sumu aktiv přesahující 10 milionů eur.
Harmonogram nového zákona 🗓️
Zákon o kybernetické bezpečnosti byl v létě 2025 oficiálně vyhlášen ve Sbírce zákonů a jeho účinnost začíná 1. listopadu 2025.
Podniky se musí do 60 dnů od účinnosti zákona samy identifikovat a nahlásit své údaje regulátorovi, tedy NÚKIB.
Regulované organizace mají k dispozici roční přechodné období od účinnosti zákona, během kterého mohou postupně zavádět bezpečnostní opatření a zahájit hlášení kybernetických incidentů.
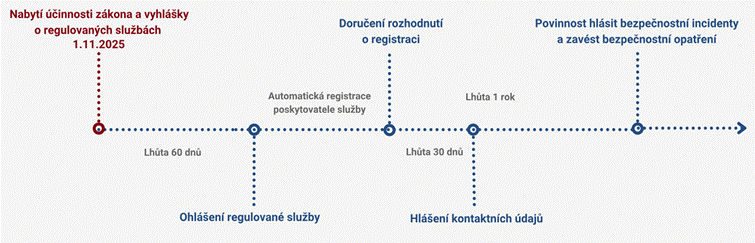
Zdroj: Průvodce novým zákonem o kybernetické bezpečnosti NÚKIB
Kroky, které musí firmy podniknout ➡️
Pokud vaše organizace splňuje kritéria regulovaného subjektu, doporučuje se postupovat následovně:
1. Registrace u NÚKIB
Do 60 dnů od účinnosti zákona (od 1. listopadu 2025) se musí organizace sebeidentifikovat a nahlásit své údaje prostřednictvím Portálu NÚKIB.
2. Zřízení systému řízení kybernetické bezpečnosti
Na základě typu služby a režimu povinností se stanoví rozsah potřebných opatření:
- Nižší režim: určení osoby odpovědné za kybernetickou bezpečnost.
- Vyšší režim: určení manažera kybernetické bezpečnosti, architekta a auditora kybernetické bezpečnosti.
3. Zavedení bezpečnostních opatření, hlášení incidentů a dodržování protiopatření
Organizace musí implementovat opatření odpovídající rizikům, chránit hardware, software a data, zohlednit bezpečnostní požadavky u dodavatelů, hlásit kybernetické incidenty NÚKIB a realizovat doporučená či povinná protiopatření vydaná NÚKIB.
Oficiální kontroly bude provádět NÚKIB, případně i příslušné dozorové orgány v jednotlivých odvětvích (např. Česká národní banka pro finanční instituce).
👉 Zjistěte více o režimu povinností na stránkách NÚKIB.
Sankce a odpovědnost managementu 🚨
Nová legislativa posouvá kybernetickou bezpečnost na strategickou úroveň. Odpovědnost za její řízení přechází přímo na vedení firem. To zahrnuje nejen zavedení opatření, ale i systematické zvyšování povědomí zaměstnanců o hrozbách.
Za nesplnění povinností hrozí pokuty až 250 milionů korun nebo 2 % z celosvětového obratu firmy. Sankce se ale nemusí omezit jen na finance – v krajním případě může jít i o omezení výkonu funkcí pro management nebo pozastavení certifikací.
Nový zákon o kybernetické bezpečnosti znamená pro firmy výraznou změnu v přístupu k ochraně digitálních systémů a dat. Už to není jen otázka IT oddělení, ale strategická priorita celé organizace.
Shrnutí v bodech:
- Účinnost zákona: 1. listopadu 2025, s roční přechodnou lhůtou.
- Rozsah: z původních cca 300 subjektů až na 9 000 firem.
- Kritéria: odvětví + velikost organizace.
- Odvětví: 15 klíčových oblastí od energetiky a dopravy po e-commerce a vědu.
- Povinnosti: hlášení služeb a incidentů, zavádění bezpečnostních opatření, řízení bezpečnosti na úrovni managementu a další.
- Sankce: až 250 mil. Kč nebo 2 % z obratu.
👉 Pokud si nejste jistí, zda se nový zákon vztahuje i na vaši organizaci, využijte kalkulačku NÚKIB, která vám pomůže s orientací.
👉 Projděte si kompletní průvodce novým zákonem o kybernetické bezpečnosti na webu NÚKIB a buďte připraveni.
Newsletter 📧
Chcete-li pravidelně dostávat informace o aktuálním vývoji nezaměstnanosti a dalších novinkách z pracovního trhu a HR, odebírejte náš zpravodaj HOFMANN NEWS. Stačí kliknout na tento odkaz a vyplnit svůj email.